

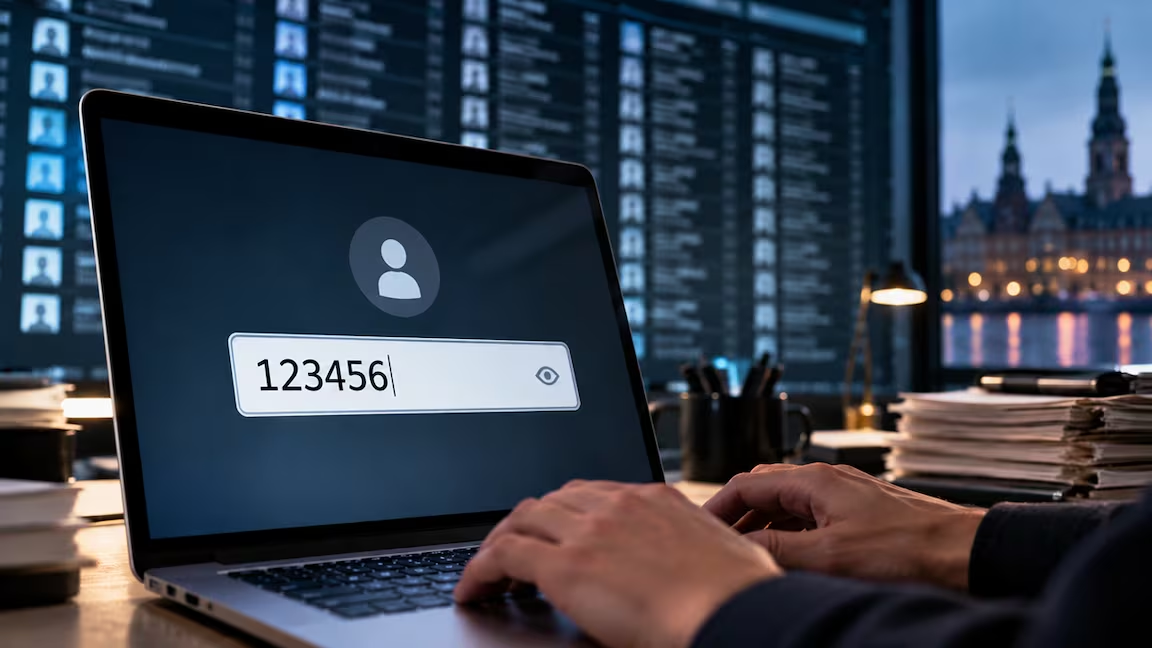
Uma senha considerada extremamente fraca está no centro de uma investigação sobre o acesso não autorizado a milhões de registros pessoais na Dinamarca. Informações divulgadas pela imprensa local indicam que pelo menos três contas de uma empresa com acesso ao Registro Central de Pessoas do país, incluindo uma conta de administrador, utilizavam a combinação “123456”.
O incidente envolve aproximadamente 8,8 milhões de registros e está sob investigação das autoridades dinamarquesas. A apuração busca esclarecer como os dados foram acessados, quais falhas permitiram a atividade e quem foi responsável pelo uso indevido das credenciais.
O caso também chama a atenção para um risco que afeta empresas e usuários no Brasil, incluindo Mato Grosso: uma senha simples pode facilitar o acesso indevido a sistemas, mas a proteção de informações pessoais depende também de controles de acesso, monitoramento e mecanismos capazes de identificar atividades suspeitas.
Como ocorreu o acesso aos dados na Dinamarca
Segundo o relato publicado pelo jornal espanhol AS, com base em informações da imprensa dinamarquesa, o incidente não envolveu necessariamente a invasão direta dos sistemas centrais do governo. O acesso teria ocorrido por meio de permissões legítimas concedidas à Pays ApS, uma empresa de tecnologia sediada em Odense.
A companhia possuía autorização para consultar informações do Registro Central de Pessoas, conhecido pela sigla CPR. Durante o incidente, teriam sido realizadas consultas automatizadas em grande escala, permitindo o acesso a dados associados a cerca de 8,8 milhões de registros.
O número supera a população residente da Dinamarca porque o banco de dados também mantém informações de pessoas falecidas e de indivíduos que deixaram o país.
O que se sabe sobre a senha “123456”
O jornal dinamarquês Politiken relatou que pelo menos três contas vinculadas à Pays utilizavam a senha “123456”, incluindo uma conta com privilégios de administrador. Uma pessoa que afirma ter participado do ataque também declarou que o acesso inicial ocorreu por meio das credenciais vazadas de um ex-funcionário.
Essas informações, contudo, não demonstram por si só que a senha fraca foi a causa direta do incidente. As autoridades ainda investigam a sequência dos acontecimentos e a responsabilidade pelo acesso indevido.
O caso evidencia um problema recorrente na segurança digital: credenciais fáceis de adivinhar podem ampliar os riscos, principalmente quando estão associadas a contas com permissões elevadas. Uma conta administrativa comprometida pode oferecer acesso a recursos muito mais amplos do que uma conta comum.
Quais informações foram acessadas?
De acordo com o material divulgado, os registros acessados incluem nomes, endereços, números de identificação CPR e outros dados pessoais armazenados no sistema dinamarquês.
A combinação dessas informações pode facilitar tentativas de fraude porque permite que criminosos construam mensagens e ligações com aparência legítima. Um contato que menciona o nome e o endereço corretos de uma pessoa, por exemplo, pode parecer mais confiável e induzir a vítima a fornecer outras informações.
O alcance exato de eventuais usos posteriores dos dados não está estabelecido no material disponível. Por isso, não é possível afirmar que todas as pessoas associadas aos registros tenham sido vítimas de fraude.
Por que o caso preocupa especialistas em segurança digital?
O episódio não se resume à escolha de uma senha inadequada. A quantidade de consultas realizadas antes da identificação da atividade suspeita também levanta questões sobre os mecanismos de monitoramento e os limites de acesso concedidos a organizações externas.
Sistemas que trabalham com informações sensíveis precisam combinar autenticação robusta, permissões restritas e monitoramento contínuo. Mesmo quando uma empresa tem autorização para acessar determinado banco de dados, essa permissão não deve permitir consultas ilimitadas sem mecanismos de detecção de comportamento anormal.
Entre as medidas que podem reduzir riscos estão a autenticação multifator, a revisão periódica de contas administrativas, o bloqueio de credenciais de funcionários desligados e a criação de alertas para volumes incomuns de consultas.
Como se proteger de fraudes após um vazamento de dados
Quando informações pessoais são expostas, os criminosos podem utilizá-las para tornar golpes mais convincentes. Por isso, é importante desconfiar de contatos inesperados que utilizem dados verdadeiros para solicitar senhas, códigos de autenticação, pagamentos ou documentos adicionais.
- Evite senhas simples: não utilize combinações como “123456”, datas de nascimento ou sequências fáceis de adivinhar.
- Use senhas diferentes: uma senha exclusiva para cada serviço reduz o risco de que uma conta comprometida abra caminho para outras.
- Ative a autenticação multifator: quando disponível, ela acrescenta uma etapa de proteção além da senha.
- Desconfie de mensagens urgentes: criminosos podem usar informações reais para pressionar a vítima a clicar em links ou revelar códigos.
- Não compartilhe códigos de acesso: bancos, serviços digitais e órgãos públicos não devem ser tratados como confiáveis apenas porque o interlocutor conhece dados pessoais.
- Revise suas contas: acompanhe alertas de acesso, atividades desconhecidas e notificações de alteração de senha.
O alerta também vale para empresas brasileiras
Empresas de qualquer porte que armazenam dados de clientes, funcionários ou fornecedores precisam tratar a segurança das credenciais como parte de sua estrutura de proteção. O risco aumenta quando contas antigas permanecem ativas, usuários acumulam permissões desnecessárias ou sistemas não identificam comportamentos fora do padrão.
Em Mato Grosso, assim como no restante do Brasil, organizações que mantêm cadastros digitais podem reduzir a exposição ao adotar senhas fortes, autenticação multifator, controle de privilégios e procedimentos de desligamento que removam imediatamente os acessos de antigos colaboradores.
A Lei Geral de Proteção de Dados Pessoais (LGPD) estabelece regras para o tratamento de informações pessoais no país. A adoção de medidas técnicas e administrativas de segurança é parte importante da proteção desses dados, embora a aplicação das obrigações legais dependa das circunstâncias de cada organização.
Investigação ainda precisa esclarecer a origem do incidente
Até o momento descrito nas publicações citadas, as autoridades dinamarquesas continuavam apurando o acesso ao CPR e as circunstâncias que permitiram a consulta de milhões de registros. A informação sobre o uso da senha “123456” foi atribuída à investigação jornalística do Politiken, e não deve ser interpretada como uma conclusão definitiva sobre a causa do vazamento.
O caso reforça que a segurança de um sistema não depende apenas de impedir invasões externas. Credenciais comprometidas, permissões excessivas e falhas na identificação de atividades anormais também podem transformar um acesso autorizado em uma porta de entrada para a exposição de dados pessoais.
Receba em primeira mão nossas notícias, tendências e exclusivas.